Alguien tocó la perilla equivocada: hackearon 350 heladeras en Francia y la mercadería se pudrió
Un ataque remoto a los controladores de refrigeración dejó góndolas vacías y pérdidas millonarias. La falla, conocida y parchada, volvió a quedar en evidencia por algo muy argentino: nadie actualiza el software.
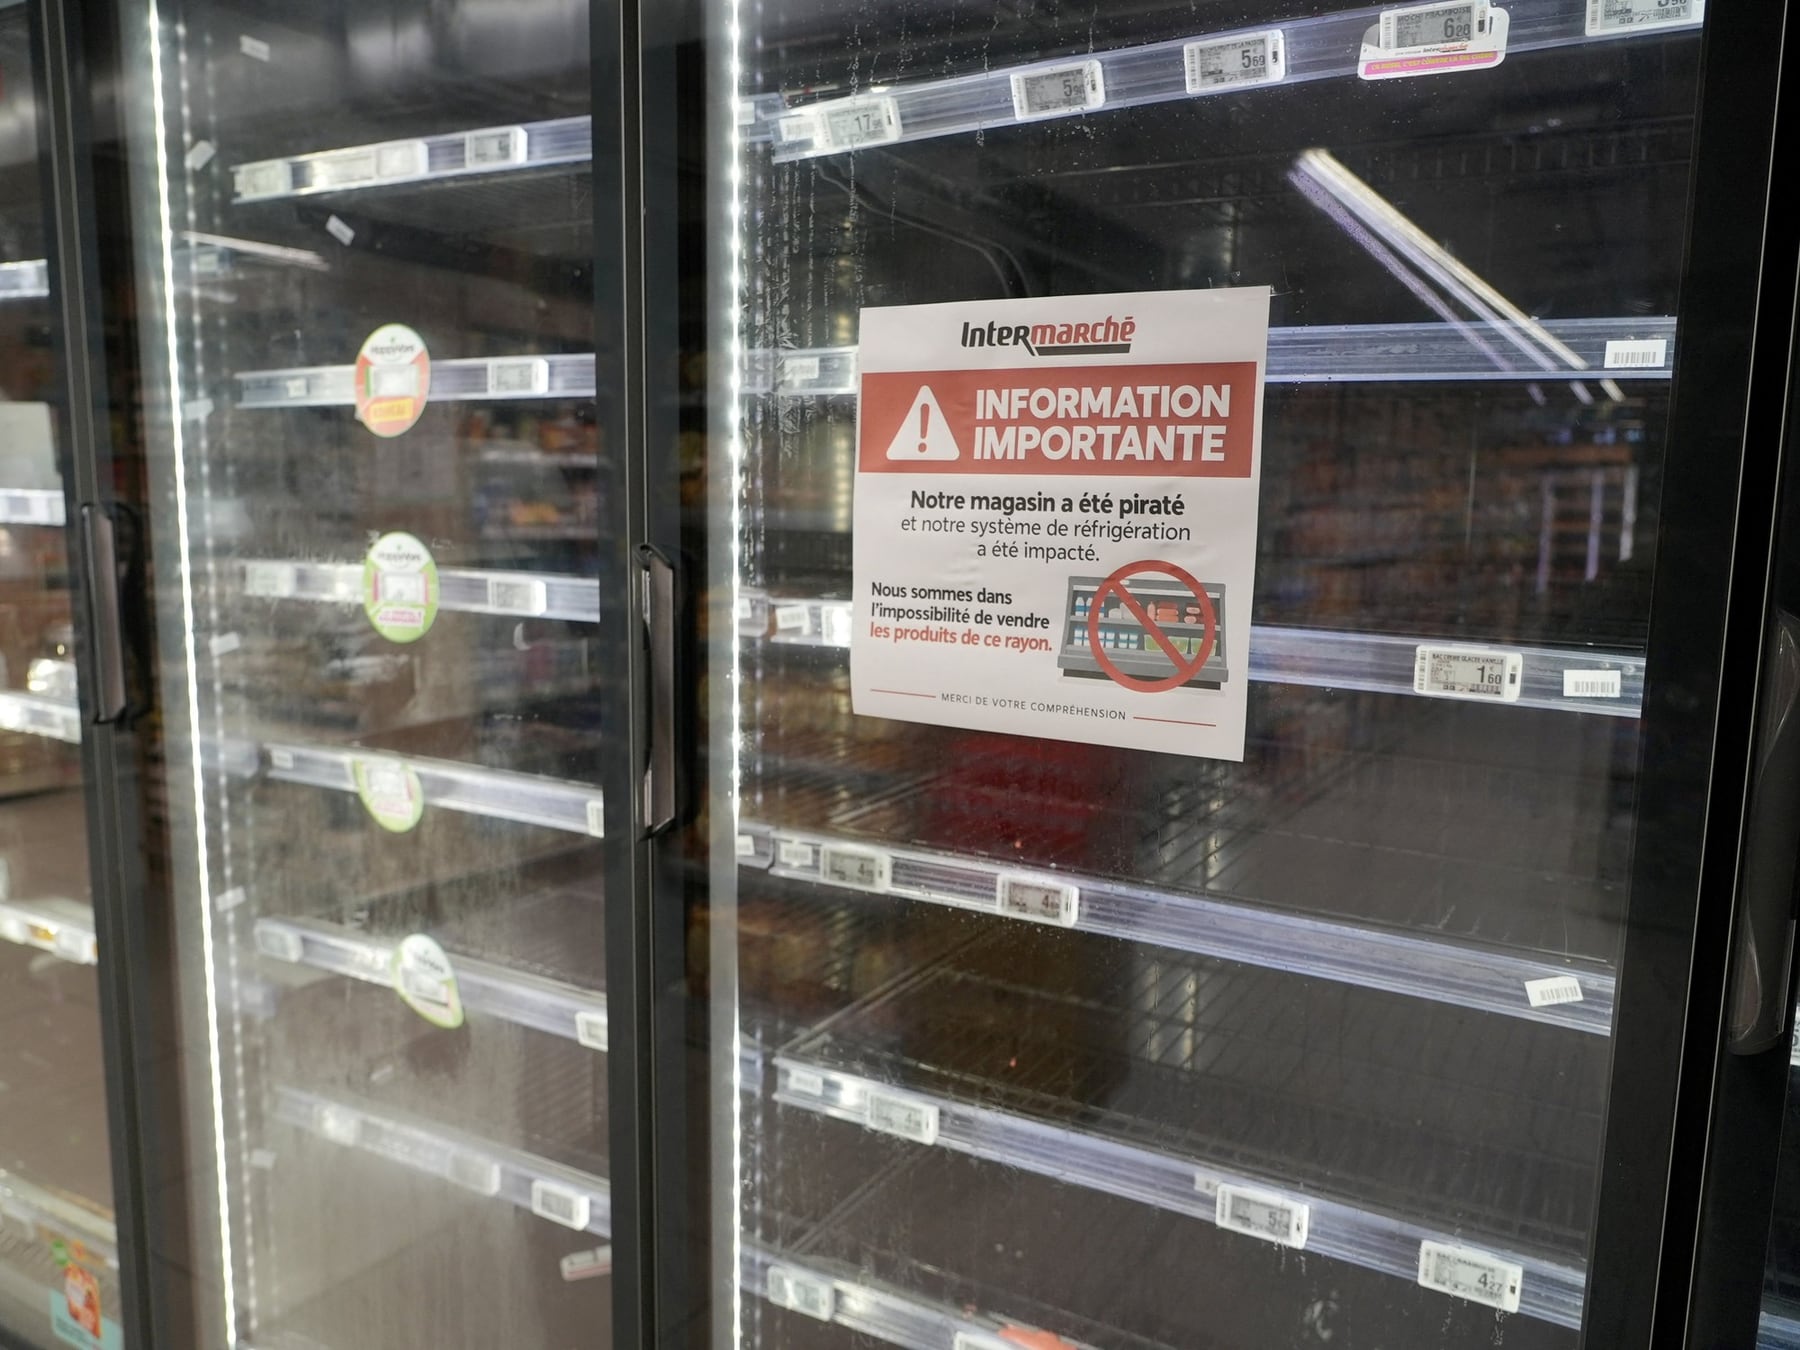
Volví del supermercado con la carne medio floja y el cajero me dijo, muy suelto, que la heladera había andado mal el fin de semana. Me imaginé lo de siempre: un técnico, un fusible, un corte de luz. No. Esta vez fue otra cosa. En Francia, unos desconocidos se sentaron frente a una pantalla, escribieron un par de líneas y subieron la temperatura de las heladeras de 350 supermercados hasta los 50 grados. Resultado: yogures vencidos, congelados hechos sopa y varios focos de incendio. Si eso no es arruinarle el asado a medio país, no sé qué es.
Para entender el disparate hay que saber qué hay detrás de una heladera de supermercado. No es un electrodoméstico común: lleva una pequeña computadora industrial, lo que en la jerga se llama PLC (sigla en inglés de Controlador Lógico Programable, o sea, una plaquita que automatiza tareas). Ese aparatito maneja temperaturas, compresores y los ciclos de descongelamiento. Una cadena con decenas de sucursales puede controlar todo desde una consola central, sin mandar a un técnico a cada local. Cómodo, sí. Peligroso, también.
Los acusados: controladores viejos y sin parche
Las víctimas fueron equipos de la firma danesa Danfoss, especialista en refrigeración industrial. La propia empresa admitió que muchos de los controladores hackeados corrían firmware antiguo, es decir, versiones de software viejas, varias ya sin soporte técnico. Algo así como seguir usando Windows 7 en 2025 porque "anda bien".
- Danfoss es una compañía danesa líder en refrigeración y automatización industrial.
- Los equipos comprometidos usaban firmware sin actualizaciones de seguridad.
- Shodan, una herramienta que escanea dispositivos conectados a internet, mostraba unas 4.500 interfaces de Danfoss accesibles desde la red.
- Se sospecha del modelo AK-SM 800A, con fallas documentadas y parchadas en 2022.
Ahora, ojo con un dato: que un equipo esté visible en internet no significa que cualquiera pueda hackearlo. El especialista en ciberinteligencia Braian Arroyo lo aclara con una frase que vale para cualquier vecino: "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para entrar hace falta una vulnerabilidad concreta, una contraseña filtrada o una configuración tan desprolija que ceda sola. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega.
Qué se puede hacer y por qué nadie lo hace
El equipo de investigación Team82, de la firma Claroty, descubrió en 2022 fallas graves en el controlador AK-SM 800A: permitían saltar la autenticación y ejecutar comandos a distancia, es decir, tomar el control sin permiso. Danfoss publicó los parches, esas actualizaciones que tapan agujeros de seguridad. Pero, otra vez, el clásico: muchos supermercados no actualizaron. Y un día, la mercadería se arruinó.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
Yo también caigo: tengo un router de hace seis años al que jamás le actualicé el firmware. Si me lo hackean, lo cuento acá y me río de mí mismo antes que cualquiera. Pero la gracia termina cuando el problema salta de un router a una góndola con millones en mercadería. Mi consejo, bien en imperativo y bien de vecino: actualizá el firmware de cualquier equipo conectado a internet, cambiá las contraseñas que vienen de fábrica y, si tenés un local con heladeras inteligentes, pedile a tu proveedor un certificado de que esos sistemas están al día con los parches. Lo que pasa en Francia puede pasar acá.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
AI y su Impacto en el Consumo Eléctrico Mundial: ¿Qué Opinan los Expertos?
Qué es la tecnología NFC y por qué deberías tenerla habilitada en tu teléfono